Verksamhetsutövare
Låt VU-registret vara master för identitet, organisationsnummer, sektor, verksamhetstyp, kontaktuppgifter, riskprofil och VU-ID.
Tillsynsportalen
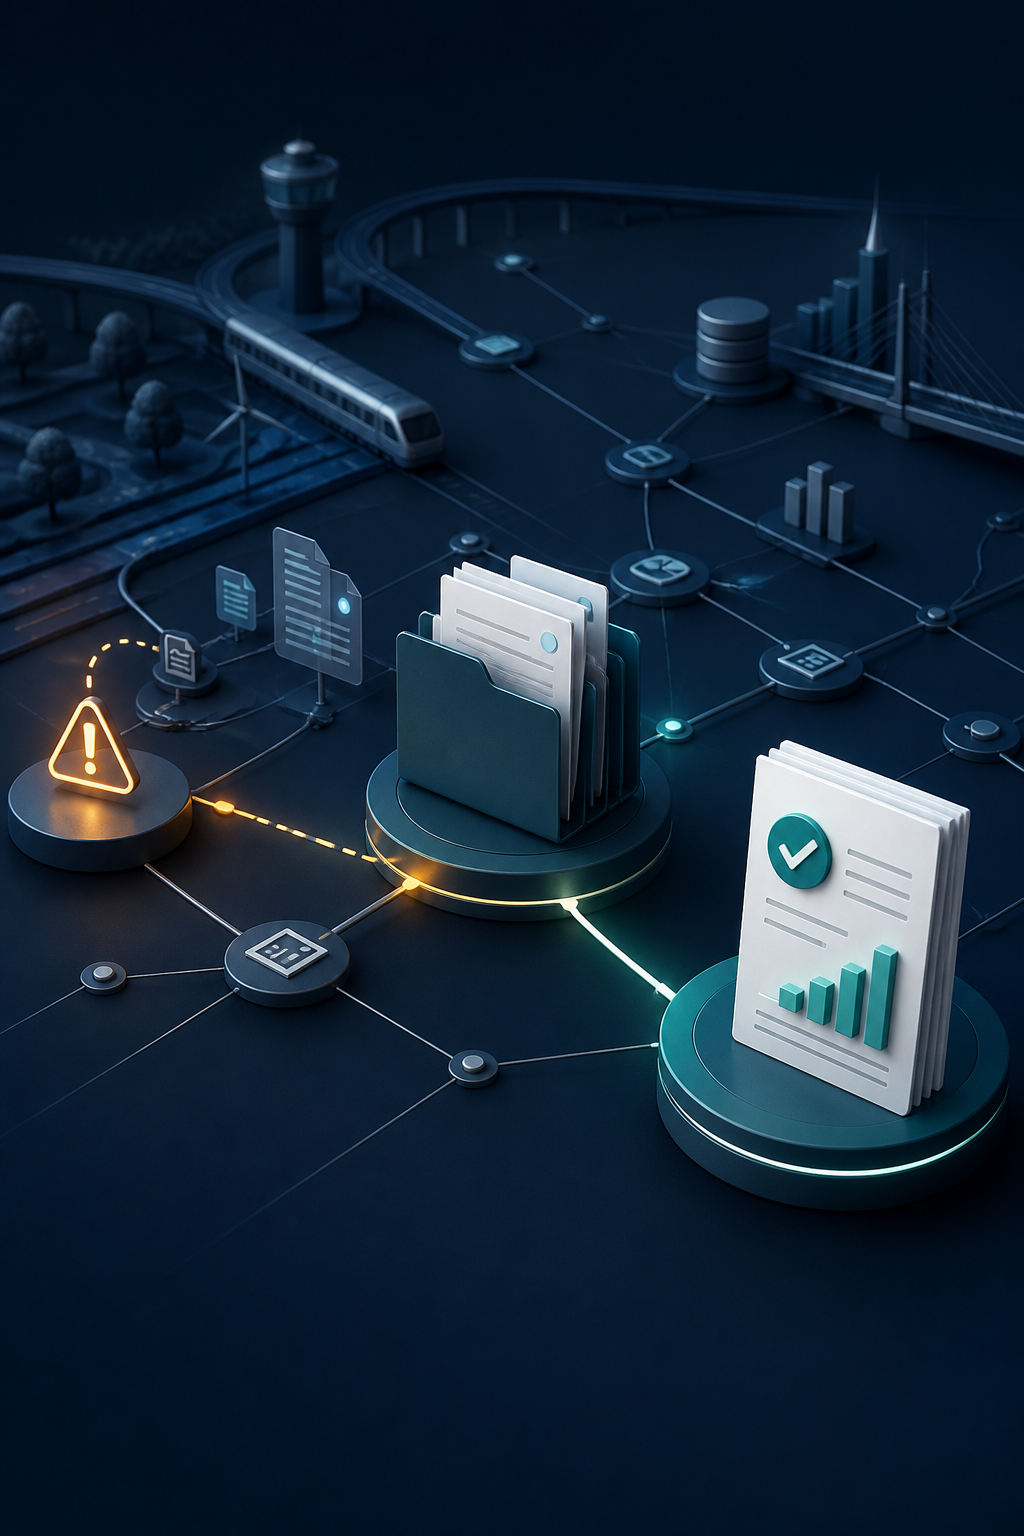
Samla verksamhetsutövare, incidenter, tillsynsärenden, planering och rapportering i ett sammanhållet och spårbart arbetsflöde.
Utgångsläget
När register, incidenter, planer och beslut ligger i olika filer behöver samma uppgifter ofta registreras flera gånger. Rapporter kräver manuell sammanställning och det blir svårare att visa vem som gjorde vad, när och på vilket underlag.
Konsekvensen kan bli dubbellagring, långsammare beslut och svårare uppföljning. Tillsynsportalen knyter därför ihop grunddata, rapporteringsskeden, tillsynsärenden, planering, aviseringar och rapporter med verksamhetsutövaren som spårbar utgångspunkt.
Gemensam lägesbild
VU-ID, diarienummer, incident, tillsynsärende och plan-ID kan följas mellan funktionerna. Det ger ett mer konsekvent arbetssätt och ett tydligare underlag för uppföljning.
Centrala funktioner
Funktionerna är utformade för att stödja tillsynsorganisationens vardag från registrering och prioritering till rapportering.
Låt VU-registret vara master för identitet, organisationsnummer, sektor, verksamhetstyp, kontaktuppgifter, riskprofil och VU-ID.
Skapa ett gemensamt underlag för riskbaserat urval och prioritering utifrån verksamhetens beslutade modell.
Hantera upplysning, incidentanmälan, lägesrapport och slutrapport med bilagor kopplade till rätt skede och samma incident-ID.
Knyt rättsligt underlag, avgränsning, prioritet, ansvarig handläggare och tidsfrist till ärendet.
Stöd riskbaserad års- och kvartalsplanering med kapacitet, persondagar och synliga resursbehov.
Koppla aktiviteter till en verksamhetsutövare, incident, ett tillsynsärende eller en tillsynsplan.
Skapa Word-underlag för ärenden och aviseringar samt filtrerbara Excelunderlag för statistik, status, planering, kapacitet och uppföljning.
Nytta och resultat
När planering, handläggning och rapportering använder samma registrerade information minskar beroendet av manuella parallellflöden. Organisationen får bättre förutsättningar för kontinuitet, enhetliga underlag och spårbar uppföljning.
Kontrollerad myndighetsdrift
Varje kund driver sin egen installation och databas i den egna miljön. Säkerhetsnivå, identitetsinfrastruktur, backup och förvaltning anpassas efter organisationens krav.
Portalen är byggd för .NET 10, Windows Server och Microsoft SQL Server i kundens egen miljö.
Administratör, inspektör/handläggare och revisor/granskare får serverkontrollerad åtkomst enligt kundens rollmodell. Behörigheterna verifieras i acceptanstest.
HTTPS används med kundens certifikat eller interna PKI.
Revisionslogg, automatisk sessionsspärr och kontrollerade exporter stödjer uppföljning. Exporthändelser kan registreras med rapport-ID, användare och kontrollvärde.
Databas, backup, återställning, sessionshantering och export hanteras i linje med kundens beslutade modell.
Kundspecifik SSO-, Kerberos-, CA- och PKI-anpassning planeras och verifieras inför driftsättning.
Från behov till driftsatt lösning
En pilot ger möjlighet att prova arbetssättet med anonymiserade exempeldata, tydliga mål och gemensamma godkännandekriterier innan en bredare driftsättning.
Vi bekräftar processer, roller, informationsklassning, datakällor, informationsflöden och driftskrav.
En separat miljö installeras med testdata. Register, arbetsflöden, rapporter, behörigheter, återställning och säkerhetsfunktioner provas mot gemensamma kriterier.
Efter en godkänd pilot planeras eventuella justeringar, utbildning, kontrollerad produktionssättning och överlämning till förvaltning.
Nästa steg
Boka en demonstration med anonymiserade exempeldata. Därefter kan vi tillsammans bedöma om en avgränsad pilot är ett lämpligt nästa steg för er organisation.